Los supermercados y la guerra silenciosa del siglo XXI
En la noche del domingo 11 y la madrugada de lunes 12 de octubre, cientos de supermercados franceses sufrieron un ataque que hasta hace poco parecía propio de la ciencia ficción: alguien, a distancia, tomó el control de sus heladeras y freezers y los hizo calentar. No robaron dinero ni datos. Atacaron el frío. Los delincuentes accedieron a los controladores que regulan la refrigeración de los locales —fabricados por la empresa danesa Danfoss y administrados de forma remota por las firmas de mantenimiento—, pusieron los equipos en modo descongelamiento y, según informó el Groupement Mousquetaires, dueño de Intermarché, llevaron las temperaturas hasta los 50 grados.
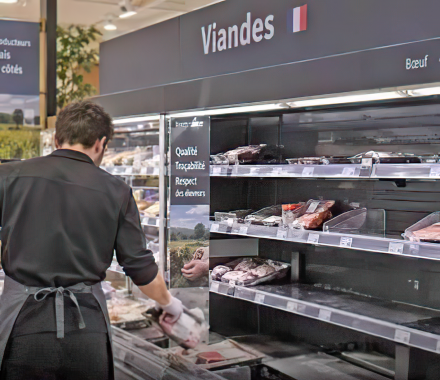
Al abrir los locales el lunes, los empleados encontraron góndolas de carnes, lácteos y congelados que habían perdido la cadena de frío durante horas. En muchos casos hubo que tirar toda la mercadería afectada. Según las cifras que las propias cadenas dieron a la prensa, fueron alcanzados al menos 300 locales de Intermarché y Netto, unos 80 supermercados Carrefour, cerca de 30 Monoprix, 80 de las dos mil tiendas de la Coopérative U y varios locales de E.Leclerc. Thierry Cotillard, presidente de Les Mousquetaires, estimó que las pérdidas ascenderán a decenas de millones de euros.
La reacción oficial fue inmediata. La fiscalía de París abrió de oficio una investigación a cargo de su sección de cibercriminalidad, que busca identificar a las víctimas y vincular el ataque con los daños denunciados, entre ellos alimentos echados a perder y equipos que llegaron a incendiarse. La agencia nacional de ciberseguridad francesa (ANSSI) emitió una alerta y su director, Vincent Strubel, calificó de urgente desconectar de internet esos controladores o restringir severamente el acceso a ellos. Hasta el momento nadie se atribuyó el ataque y las autoridades no informaron cómo ingresaron los atacantes. Un investigador citado por la agencia Reuters señaló que también habría casos en España, Portugal, Polonia, Alemania y Bélgica.
El propio fabricante reconoció que la mayoría de los equipos alcanzados eran modelos antiguos que ya no recibían actualizaciones: uno de ellos fue discontinuado en 2016 y otro dejó de tener soporte en mayo de 2021. Dicho de otra manera: heladeras conectadas a internet, gobernadas por un software que nadie actualizaba desde hacía años.
No es la primera vez
El ataque a las heladeras se suma a una larga serie que comenzó en agosto, cuando Intermarché confirmó que una intrusión ocurrida a fines de julio había comprometido los datos de 287.605 clientes de su servicio de compras online, sobre un universo de unos dos millones: nombres, teléfonos, domicilios, fechas de nacimiento, números de tarjeta de fidelización e información de pedidos. La empresa aclaró que no se filtraron datos bancarios ni contraseñas, notificó a la autoridad de protección de datos y denunció el hecho ante la fiscalía de París. Auchan, por su parte, sufrió en agosto de 2025 su segundo robo de datos de clientes en menos de un año.
La lista no se agota en las góndolas, ya que en agosto, el fisco francés reconoció el robo de datos de cientos de miles de contribuyentes —la prensa de ese país los cifró en unos 680.000— y a comienzos de este mes la región de Hauts-de-France informó que un ataque contra dos de sus proveedores informáticos había expuesto los datos de cerca de 545.000 personas. No sorprende que un medio especializado francés haya calificado a su país, con ironía amarga, como el campeón mundial de la fuga de datos.
¿Por qué un supermercado?
El supermercado ofrece a los delincuentes dos blancos distintos. El primero son los datos: es uno de los mayores depósitos de información personal de una sociedad. Sabe quiénes somos, dónde vivimos, qué consumimos y con qué frecuencia. Esa información no sirve tanto para vaciar una cuenta bancaria de manera directa como para algo más sutil: fabricar engaños creíbles. La propia Intermarché advirtió a sus clientes que los datos robados podían usarse para hacer más verosímiles mensajes o llamadas fraudulentas. Quien haya seguido en el Chaco los casos de estafas a adultos mayores sabe de qué se trata: el delincuente que llama conociendo el nombre y el domicilio de su víctima tiene media batalla ganada.
El segundo blanco es la operación misma, y lo ocurrido el 12 de octubre lo demuestra con crudeza. Ya había antecedentes: en 2021, la cadena sueca Coop debió cerrar temporalmente casi todas sus 800 tiendas porque un ataque contra Kaseya, un proveedor de software estadounidense, dejó sus cajas fuera de servicio; y en noviembre de 2024, un ataque de secuestro de datos (ransomware) contra Blue Yonder, proveedor de software de logística, provocó faltantes de productos frescos en supermercados británicos. Pero en Francia se dio un paso más: el ataque no se quedó en lo informático. Produjo un daño físico, en el mundo real, sobre alimentos que estaban destinados a la mesa de miles de familias.
Las grietas de los poderosos
Francia no es un país rezagado. Es una potencia nuclear, miembro permanente del Consejo de Seguridad de las Naciones Unidas, tiene una agencia estatal dedicada a la ciberseguridad y la rige el Reglamento General de Protección de Datos de la Unión Europea, una de las normas más exigentes del mundo en la materia. Lo mismo vale para los Estados Unidos, donde en 2013 la cadena Target perdió los datos de decenas de millones de tarjetas, o para el Reino Unido, donde en 2025 Marks & Spencer debió suspender sus ventas online durante semanas. ¿Cómo se explica semejante fragilidad?
La primera razón es la cadena de proveedores. Una empresa puede blindar sus propios sistemas, pero depende de decenas de terceros —fabricantes de equipos, desarrolladores de software, firmas de mantenimiento, servicios en la nube— y basta con que uno falle. Los casos de las heladeras, de Hauts-de-France, de Coop y de Blue Yonder comparten ese rasgo: el ataque no entró por la puerta principal, sino por la del proveedor.
La segunda es la obsolescencia. Cada vez más objetos —heladeras, cámaras, cajas registradoras, sistemas de climatización— están conectados a internet, pero muchos siguen funcionando con software que el fabricante ya no actualiza. El equipo anda, nadie lo cambia, y la puerta queda abierta. A ello se suma una asimetría estructural: el atacante necesita acertar una sola vez; el defensor, todas.
La tercera es económica. El cibercrimen funciona hoy como una industria, con grupos que alquilan sus herramientas de ataque y mercados clandestinos donde las bases de datos robadas se compran y se venden. La cuarta, que interesa especialmente a quienes trabajamos con el Derecho, es jurisdiccional. El autor puede operar desde un país que jamás lo extraditará, usar servidores en un tercer Estado y cobrar en criptomonedas. El Convenio de Budapest sobre ciberdelincuencia, al que la Argentina adhirió por la Ley 27.411, intentó construir un piso de cooperación internacional, pero varios de los Estados desde donde se originan estos ataques permanecen fuera de él. El derecho penal sigue pensado para un mundo de fronteras; el delito informático no las reconoce.
Lo que viene
El episodio francés anticipa por dónde irán los ataques. Ya no apuntan solo a robar información, sino a interferir con el mundo físico: la energía, el agua, los hospitales, el transporte y la cadena de abastecimiento de alimentos dependen cada vez más de sistemas conectados. En un contexto internacional de conflictos abiertos y guerras híbridas, la capacidad de dañar a otro país sin disparar un tiro se convirtió en un arma.
La inteligencia artificial acelera esa tendencia en ambos sentidos: ayuda a detectar intrusiones, pero también permite redactar correos fraudulentos sin errores, imitar voces y automatizar la búsqueda de vulnerabilidades. Europa respondió con más regulación —la directiva NIS2 amplió las obligaciones de ciberseguridad a miles de empresas, y el reglamento de datos obliga a notificar las brechas a la autoridad dentro de las 72 horas—, pero los hechos muestran que la norma, por sí sola, no alcanza.
¿Y por casa cómo andamos?
La Argentina no está al margen de esta realidad, aunque nuestros incidentes tengan menos difusión. Nuestra Ley 25.326 de Protección de Datos Personales es del año 2000, anterior a los teléfonos inteligentes y las billeteras virtuales, y no contempla una obligación general de notificar las violaciones de seguridad a los afectados. Hace años que se discute su reforma. Mientras tanto, contamos con herramientas que no conviene subestimar: el artículo 43 de la Constitución Nacional consagra el hábeas data; el artículo 42 protege la seguridad y los intereses económicos de consumidores y usuarios; la Ley de Defensa del Consumidor impone a los proveedores un deber de seguridad; y la Ley 26.388 incorporó los delitos informáticos al Código Penal. Desde esta perspectiva, la empresa que concentra datos o depende de sistemas conectados y no los resguarda adecuadamente no puede presentarse solo como víctima: también tiene responsabilidades frente a quienes confiaron en ella.
Lo ocurrido en Francia deja una lección incómoda: la seguridad absoluta no existe, y ni el poder económico ni el político garantizan inmunidad. Lo que sí puede construirse es una cultura de prevención, de transparencia frente a los incidentes y de responsabilidad clara cuando el daño se produce. Queda flotando una pregunta que excede a Francia y nos interpela directamente: si una de las potencias más ricas del mundo no pudo evitar que alguien, desde algún lugar del planeta, le apagara el frío a cientos de supermercados en una sola noche, ¿estamos preparados —como Estado, como empresas y como ciudadanos— para proteger lo nuestro, y para saber quién debe responder cuando no lo logramos?
(El autor es abogado y profesor en Derecho Constitucional - UNNE – UCP).